
美国网络安全公司Calif近日披露,在Java虚拟机器的Base64解码功能中检测到一个严重安全漏洞。该缺陷可能使未经身份验证的攻击者实现远程代码执行、窃取敏感数据、接管受影响服务器,甚至导致系统崩溃。就在上个月,Calif还在另一种主流编程语言PHP中发现高危漏洞,一度迫使全球多国政府和企业在预防性关闭网站。
由于Java可通过甲骨文公司(Oracle)及开源Java开发套件(JDK)获取,被广泛用于全球政府机构、企业、金融机构及军方的关键信息系统,此次漏洞引发广泛担忧。美国、韩国、德国和英国的监管机构以及中国腾讯公司均紧急敦促企业和组织安装修补程序。荷兰网络安全机构表示正介入调查。
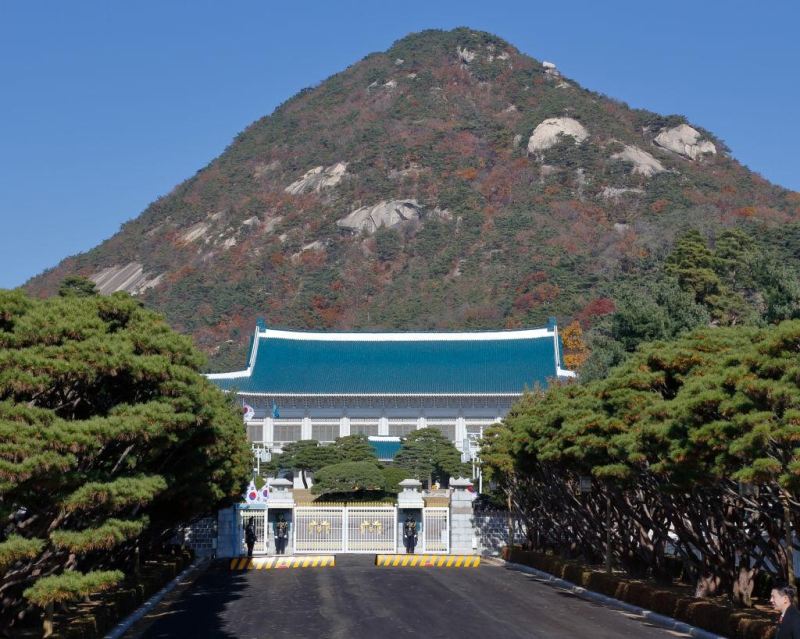
其中,韩国对这一漏洞尤为警惕。据韩国政府调查,Java在韩国信息系统中的使用率高达53%,在公共部门的使用率更达到72%。韩联社报道,韩国总统府星期二已召集多个政府机构举行紧急会议,商讨预防措施。
甲骨文公司已于周二发布JDK软件更新修复该漏洞。美国网络安全和基础设施安全局(CISA)敦促立即修补漏洞,腾讯云也向客户发出警示,指出开源工具包中的这一“Java4Shell”漏洞风险极高。德国和荷兰网安机构指出,目前尚未发现利用该漏洞发起攻击的已知案例。
近期全球接连发生多宗重大技术故障,包括美国国家安全局(NSA)系统故障、苹果公司内部更新致iCloud与Apple Pay中断、微软多项服务瘫痪、美国航空停摆四个半小时,以及摩根大通银行业务受阻。尽管美国国务卿鲁比奥(Marco Rubio)强调这些事件彼此无关,且官方未将其与Java漏洞挂钩,但连串事故已凸显关键信息科技基础设施的脆弱性。
业内人士指出,人工智能(AI)的快速发展正进一步加剧网络安全风险。AI让黑客能更快识别并利用弱点,将企业修补漏洞的时间窗口从数天压缩至数小时甚至数分钟。与此同时,企业利用AI频繁扫描并紧急更新的做法,也在一定程度上降低了系统的稳定性。
广告声明:文内含有的对外跳转链接(包括不限于超链接、二维码、口令等形式),用于传递更多信息,节省甄选时间,结果仅供参考,硕谷新闻聚合所有文章均包含本声明。





暂无评论内容